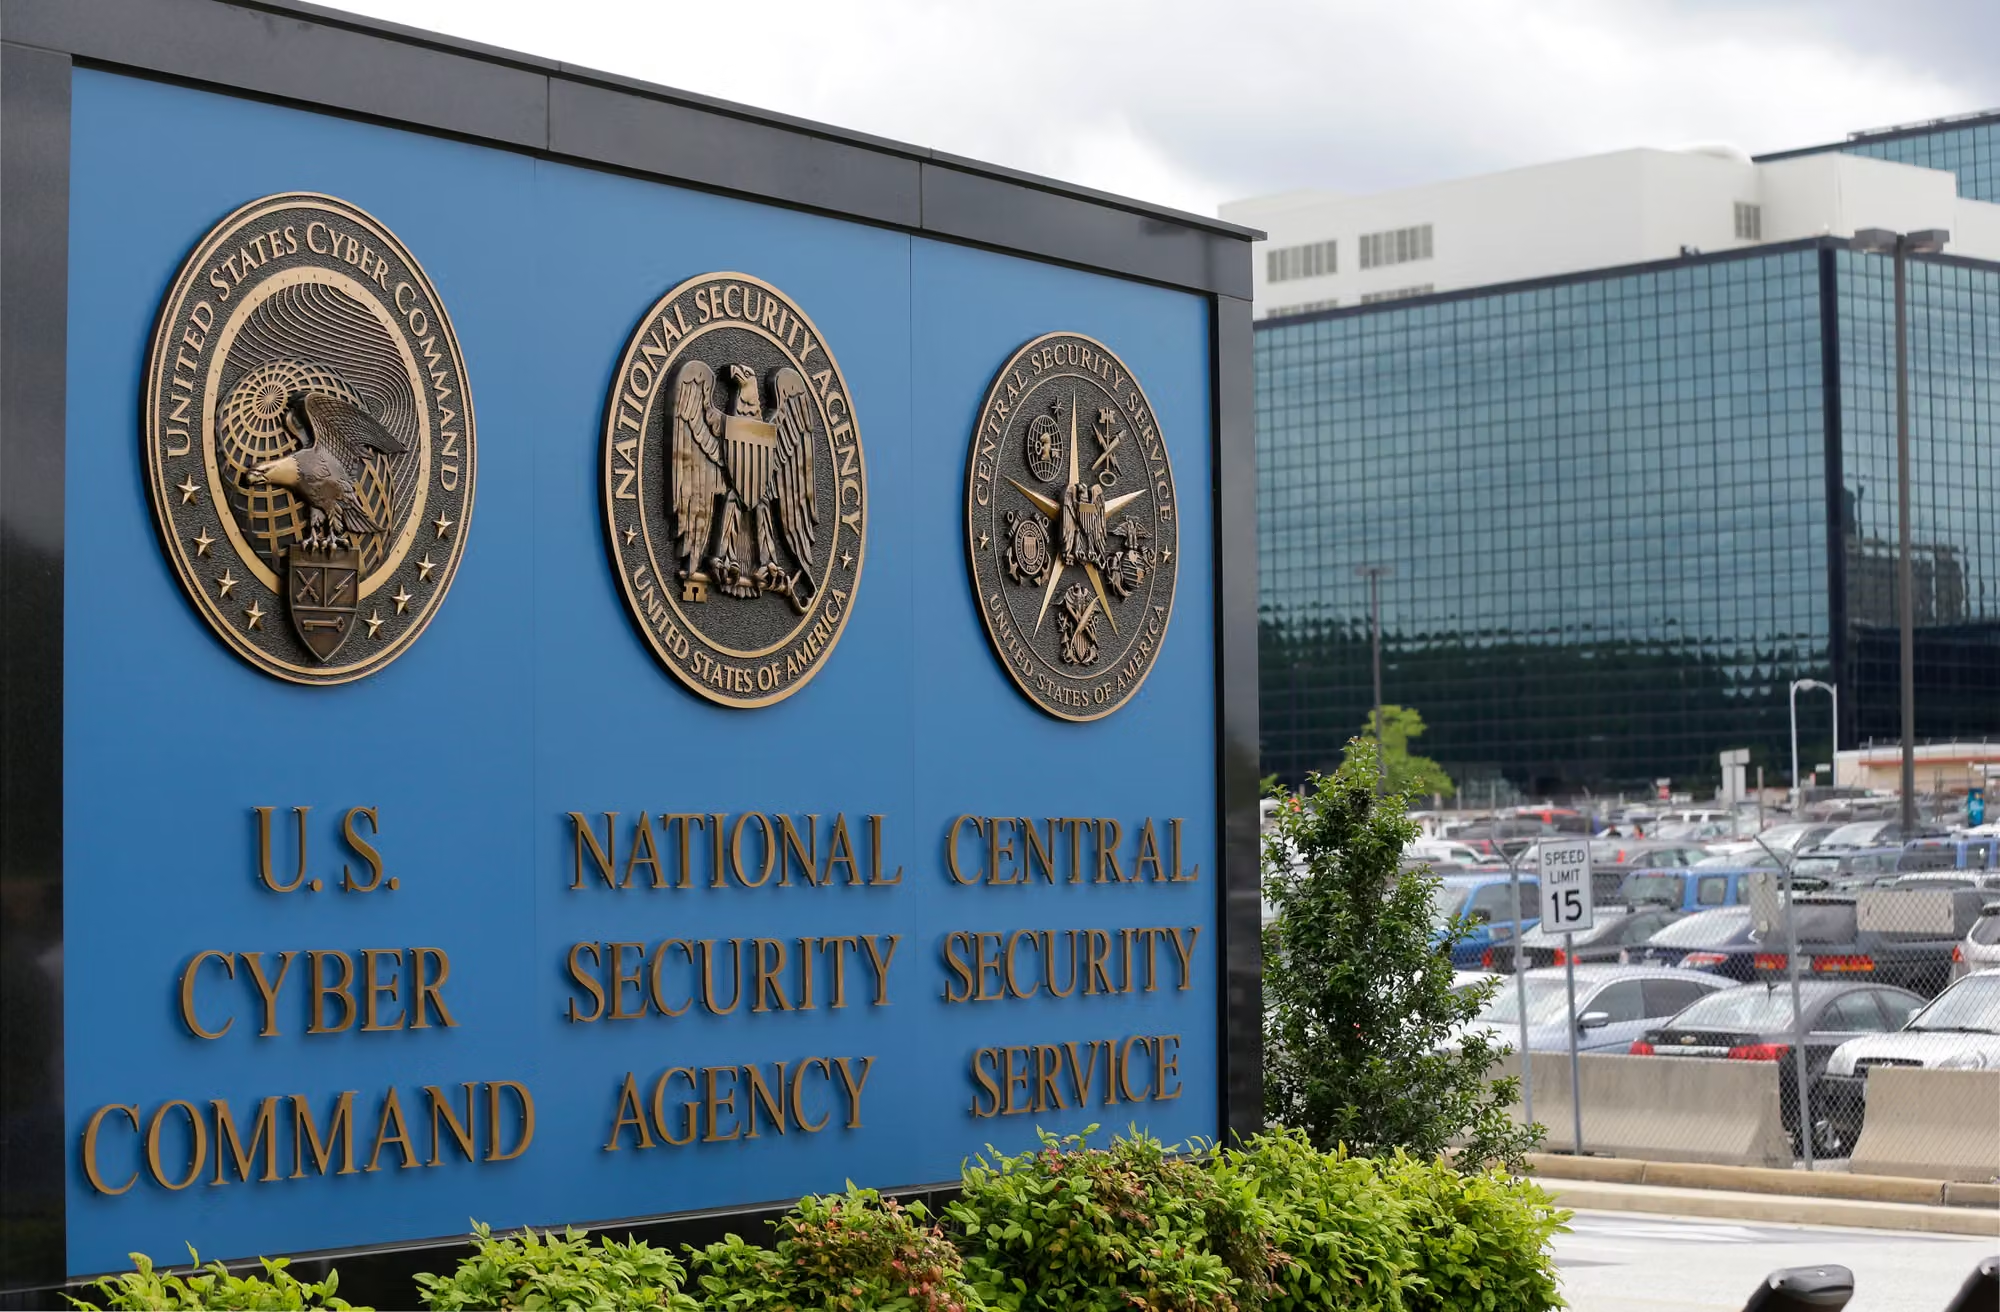
La red clasificada NSANet de la Agencia de Seguridad Nacional experimentó una interrupción operativa atribuida a labores de mantenimiento rutinario y aplicación de parches, evidenciando la fragilidad sistémica ante fallos tecnológicos recientes en infraestructuras gubernamentales y financieras.
Diagnóstico técnico del incidente en la Agencia de Seguridad Nacional
La interrupción operativa de NSANet afectó sistemas internos clasificados durante una ventana de mantenimiento programado, manteniendo operativas las capacidades críticas de defensa nacional según los reportes oficiales.
- Origen del fallo: Ejecución de rutinas de mantenimiento e instalación de parches de software en la infraestructura interna.
- Alcance de la afectación: Degradación temporal de servicios de comunicación interna para empleados de la agencia.
- Garantía institucional: Persistencia de las capacidades críticas para la misión y los protocolos de defensa nacional.
- Condición de los informes: Declaraciones emitidas por funcionarios federales y de defensa bajo estricto anonimato.
Análisis comparativo de incidentes tecnológicos críticos recientes
| Sector o Institución | Fecha estimada | Naturaleza del incidente | Impacto operativo directo |
| Agencia de Seguridad Nacional (NSA) | Noviembre de 2026 | Fallo en red interna clasificada (NSANet) | Degradación temporal de comunicaciones por mantenimiento y parches |
| Tráfico aéreo de Estados Unidos | Viernes 13 de noviembre | Sobrecarga en sistemas informáticos de gestión | Suspensión temporal en tierra del tráfico aéreo nacional |
| JPMorgan Chase | Lunes posterior al evento aéreo | Anomalía técnica en infraestructura de procesamiento | Efectos en cadena y disrupciones en el sistema financiero |
| United Airlines | Periodo coincidente | Caída de plataformas tecnológicas internas | Retrasos generalizados en itinerarios de vuelos comerciales |
Implicaciones sistémicas en infraestructuras críticas gubernamentales
La vulnerabilidad simultánea de redes de defensa, transporte aéreo y servicios financieros revela una dependencia hiperconectada de arquitecturas propensas a fallos por actualización.
La simultaneidad de estas fallas en un lapso de siete días cuestiona la resiliencia de los protocolos de gestión de cambios tecnológicos.
Las operaciones de mantenimiento rutinario, como la aplicación de parches en NSANet, demuestran que los entornos altamente seguros no están exentos de interrupciones imprevistas.
La correlación entre errores de actualización y caídas masivas en sectores tan diversos como el aeronáutico y el de inteligencia militar subraya la urgencia de implementar arquitecturas de redundancia activa.
Patrones de fallo operativo y correlaciones de causa-efecto
Los procesos de actualización centralizados incrementan el riesgo de parálisis sistémica cuando los protocolos de contingencia operan bajo márgenes de tolerancia reducidos.
- Mitigación de riesgos: La ejecución de parches durante ventanas de operación requiere entornos de prueba aislados para prevenir efectos colaterales.
- Cadena de contagio: Los fallos en la infraestructura tecnológica comercial y de defensa operan bajo dinámicas de dependencia de proveedores y software estandarizado.
- Resiliencia institucional: La capacidad de respuesta ante interrupciones de redes clasificadas depende de sistemas alternativos de respaldo no integrados en las redes principales de mantenimiento.