La Unión Europea sufrió en octubre su primer ciberataque documentado con herramientas de inteligencia artificial, detectado inicialmente el 22 de octubre tras comprometer sistemas administrativos internos, obligando a la Comisión Europea y a CERT-EU a desconectar aplicaciones críticas para contener el incidente.
Cronología del incidente y alcance en la infraestructura comunitaria
La intrusión cibernética contra las instituciones de la Unión Europea inició el 22 de octubre y motivó la desconexión temporal de aplicaciones administrativas operadas desde Bruselas.
El portavoz de la Comisión Europea, Thomas Regnier, confirmó oficialmente el miércoles que actores maliciosos emplearon modelos de inteligencia artificial para vulnerar la red comunitaria. Este episodio representa el primer ataque asistido por algoritmos generativos o automatizados que reporta formalmente el bloque de 27 estados miembros ante la opinión pública.
Tras la detección inicial del 22 de octubre, los equipos técnicos de la Comisión Europea activaron protocolos de investigación forense e impusieron medidas preventivas inmediatas. Para aislar la amenaza y evitar movimientos laterales dentro de la arquitectura digital, los administradores ejecutaron el apagado temporal de múltiples aplicaciones internas, logrando restaurar la mayoría de los servicios operativos en días posteriores.
Sistemas administrativos comprometidos según reportes filtrados
Información publicada por Politico señala que la ofensiva digital persistió durante al menos 10 días e impactó plataformas de traducción, reembolsos y registros salariales.
Aunque Thomas Regnier declinó confirmar los detalles operativos difundidos inicialmente por el medio especializado Politico, el reporte periodístico ubica el foco del ataque en herramientas internas de gestión cotidiana. Las plataformas afectadas comprenden software de traducción automática, sistemas de tramitación de reembolsos financieros y bases de datos vinculadas al cálculo de salarios y hojas de horas laborales.
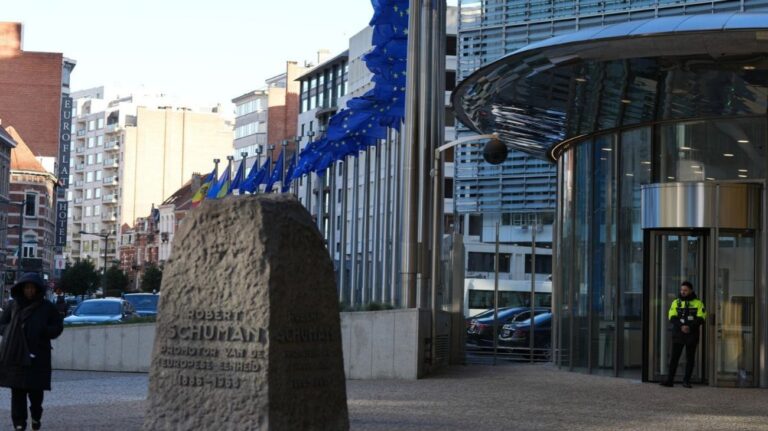
El entorno digital europeo enfrenta una presión estructural considerable debido a su escala operativa, ya que las instituciones comunitarias emplean aproximadamente a 40.000 trabajadores únicamente en la sede de Bruselas. La supervisión defensiva de este ecosistema recae sobre CERT-EU, el equipo de respuesta a emergencias informáticas encargado de proteger las redes interinstitucionales frente a intrusiones complejas.
Implicaciones de la inteligencia artificial ofensiva en la seguridad estatal
El empleo de inteligencia artificial para detectar vulnerabilidades acelera la velocidad de intrusión y reduce la brecha entre el descubrimiento de fallos y su explotación.
Durante su comparecencia, Thomas Regnier subrayó que las herramientas asistidas por inteligencia artificial poseen un uso dual, permitiendo tanto la auditoría defensiva como la identificación maliciosa de brechas de seguridad. La automatización mediante modelos algorítmicos transforma el panorama de amenazas al escanear superficies de ataque institucionales con una velocidad y precisión inalcanzables para operadores humanos tradicionales.
La confirmación de este ataque evidencia que las infraestructuras gubernamentales de alto nivel carecen de inmunidad frente a vectores ofensivos impulsados por aprendizaje automático. A diferencia de las campañas convencionales de intrusión, el uso de algoritmos avanzados facilita la adaptación dinámica ante cortafuegos y el análisis masivo de configuraciones defectuosas en aplicaciones administrativas de uso recurrente.
Evaluación de impacto y estado de integridad de los datos
Las autoridades de la Comisión Europea sostienen que las auditorías preliminares descartan una filtración masiva de datos perteneciente al conjunto del personal institucional.
Pese a la persistencia del incidente reportada en medios y al apagado preventivo de servidores, el órgano ejecutivo europeo mantiene una postura de contención respecto al robo de información sensible. Regnier enfatizó que los análisis realizados hasta el momento no arrojan evidencias de una exfiltración generalizada de registros personales que comprometa a la totalidad de los funcionarios comunitarios.
La investigación liderada por las autoridades comunitarias permanece abierta sin atribución pública sobre la autoría estatal o criminal detrás de la operación. Este vacío de atribución refleja la complejidad forense inherente a los ciberataques mediados por inteligencia artificial, donde las firmas digitales tradicionales suelen diluirse tras arquitecturas automatizadas de ocultamiento y ejecución distribuida.